
اگر هنگام ورود به یک سایت یا اپلیکیشن بهجای وارد کردن رمز عبور، گزینههایی مانند اثرانگشت، Face ID یا PIN دستگاه را میبینید، احتمالاً با Passkey چیست؟ روبهرو شدهاید. Passkey یک روش جدید برای ورود بدون رمز عبور است که با استفاده از رمزنگاری کلید عمومی و خصوصی، هویت کاربر را تأیید میکند. در این روش دیگر نیازی نیست یک Password را حفظ کنید یا نگران سرقت آن باشید؛ زیرا کلید خصوصی روی دستگاه کاربر باقی میماند و سایت فقط اطلاعات لازم برای بررسی صحت ورود را دریافت میکند.
| موضوع | توضیح |
|---|---|
| Passkey چیست؟ | یک اعتبارنامه دیجیتال برای ورود بدون رمز عبور |
| جایگزین چه چیزی میشود؟ | Password یا رمز عبور سنتیPassword یا رمز |
| روش تأیید هویت | اثرانگشت، Face ID، PIN یا روشهای امنیتی دستگاه |
| استانداردهای پایه | FIDO2، WebAuthn و CTAP |
| مهمترین مزیت | کاهش خطر فیشینگ و سرقت رمز عبور |
Passkey چیست؟
در پاسخ دقیقتر به سؤال Passkey چیست؟ باید گفت Passkey یک Credential رمزنگاریشده است که برای احراز هویت کاربران بدون استفاده از رمز عبور طراحی شده است. این فناوری بر پایه استانداردهای FIDO توسعه یافته و هدف اصلی آن حذف وابستگی به Passwordهای سنتی است.
در روشهای قدیمی، کاربر یک رمز عبور ایجاد میکند و هنگام ورود همان رمز را در سایت وارد میکند. این مدل با وجود سادگی، مشکلاتی مانند فراموشی رمز، استفاده از رمزهای تکراری و خطر حملات فیشینگ را به همراه دارد.
اما در Passkey، فرآیند ورود بر اساس یک جفت کلید رمزنگاری انجام میشود:
- Private Key (کلید خصوصی): اطلاعات محرمانهای است که روی دستگاه کاربر یا Password Manager امن نگهداری میشود.
- Public Key (کلید عمومی): اطلاعاتی است که سرویس موردنظر برای بررسی اعتبار ورود ذخیره میکند.
به همین دلیل، زمانی که درباره Passkey چیست؟ صحبت میکنیم، نباید آن را فقط «ورود با اثرانگشت» بدانیم. اثرانگشت یا Face ID تنها روشی برای تأیید کاربر روی دستگاه هستند؛ خود Passkey یک ساختار امنیتی مبتنی بر رمزنگاری است.
Passkey چگونه کار میکند؟
برای اینکه بهتر متوجه شویم Passkey چیست؟ باید فرآیند عملکرد آن را بررسی کنیم.
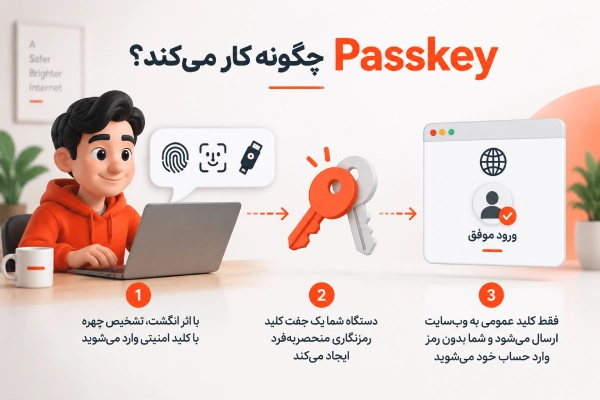
زمانی که کاربر برای یک حساب Passkey ایجاد میکند، دستگاه یک جفت کلید رمزنگاری تولید میکند. کلید خصوصی در اختیار کاربر باقی میماند و کلید عمومی در سرویس موردنظر ثبت میشود.
هنگام ورود، مراحل زیر اتفاق میافتد:
- سرویس یک درخواست رمزنگاریشده (Challenge) ایجاد میکند.
- دستگاه کاربر درخواست تأیید هویت نمایش میدهد.
- کاربر با اثرانگشت، Face ID یا PIN هویت خود را تأیید میکند.
- دستگاه Challenge را با Private Key امضا میکند.
- سرویس با Public Key ذخیرهشده، صحت امضا را بررسی میکند.
- ورود موفق انجام میشود.
در این فرآیند، هیچ Passwordای وارد نمیشود و چیزی وجود ندارد که کاربر بتواند آن را در یک صفحه جعلی وارد کند.
FIDO2، WebAuthn و CTAP چه ارتباطی با Passkey دارند؟
یکی از بخشهای مهم در شناخت Passkey چیست؟ آشنایی با فناوریهایی است که پشت این روش احراز هویت قرار دارند.
FIDO2 چیست؟
FIDO2 مجموعهای از استانداردهای احراز هویت بدون رمز عبور است که توسط FIDO Alliance توسعه داده شده است. این استانداردها تلاش میکنند وابستگی کاربران به رمزهای عبور سنتی را کاهش دهند و روشهای امنتری برای ورود ایجاد کنند.
WebAuthn چیست؟
WebAuthn رابطی است که به مرورگرها و سرویسهای وب اجازه میدهد از Credentialهای امنیتی مانند Passkey استفاده کنند.
CTAP چیست؟
CTAP وظیفه ارتباط میان دستگاه کاربر و Authenticator را برعهده دارد و امکان استفاده از ابزارهای احراز هویت مختلف را فراهم میکند.
در استفاده روزمره، کاربر نیازی ندارد جزئیات این استانداردها را بداند؛ کافی است هنگام ورود گزینه Passkey را انتخاب کند و هویت خود را روی دستگاه تأیید کند.
تفاوت Passkey و Password چیست؟
یکی از مهمترین بخشها هنگام بررسی اینکه Passkey چیست؟ مقایسه آن با Password یا همان رمز عبور سنتی است.
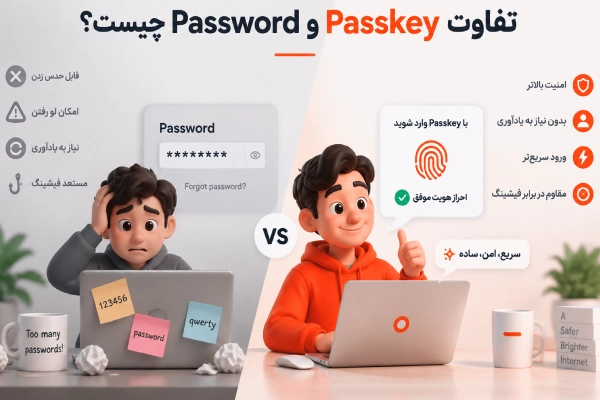
رمز عبور سالها روش اصلی ورود به حسابهای آنلاین بوده است. کاربر یک رمز انتخاب میکند، آن را در ذهن خود نگه میدارد و هنگام ورود همان رمز را وارد میکند. اما همین ویژگی باعث شده Password به یکی از اهداف اصلی حملات سایبری تبدیل شود.
استفاده از رمزهای ساده، تکرار یک رمز در چند سرویس مختلف و وارد کردن رمز در صفحات جعلی از جمله مشکلات رایج Passwordها هستند.
یکی از نکات مهم در امنیت حسابهای آنلاین، استفاده از رمزهای عبور قدرتمند و اصولی است. برای آشنایی با روش ساخت رمزهای امن، مقاله چگونه یک رمز عبور امن بسازیم؟ را مطالعه کنید.
در مقابل، Passkey از یک Credential رمزنگاریشده استفاده میکند و کاربر چیزی را بهصورت دستی وارد نمیکند.
| ویژگی | Password | Passkey |
|---|---|---|
| روش ورود | تایپ رمز عبور | تأیید دستگاه |
| نیاز به حفظ کردن | دارد | ندارد |
| امکان سرقت مستقیم | وجود دارد | بسیار کمتر است |
| مقاومت در برابر فیشینگ | محدود | بیشتر |
| اطلاعات ذخیرهشده در سرویس | رمز عبور | Public Key |
در Password، سرور باید اطلاعات مربوط به رمز عبور را برای بررسی ورود مدیریت کند. اما در Passkey، سرور فقط Public Key را نگهداری میکند و Private Key هیچوقت در اختیار سایت قرار نمیگیرد.
به همین دلیل، تفاوت اصلی Passkey و Password فقط در روش ورود نیست؛ بلکه تفاوت اصلی در مدل امنیتی آنها است.
چرا Passkey در برابر فیشینگ مقاومتر است؟
یکی از مهمترین پاسخها به سؤال Passkey چیست؟ این است که Passkey چگونه مشکل فیشینگ را کاهش میدهد.
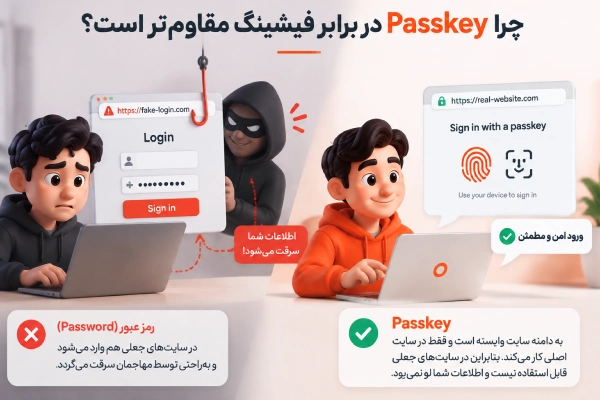
در حملات فیشینگ، مهاجم معمولاً یک صفحه جعلی شبیه صفحه ورود اصلی ایجاد میکند و کاربر را متقاعد میکند نام کاربری و رمز عبور خود را وارد کند.
اما در Passkey چنین اطلاعاتی برای وارد کردن وجود ندارد. کاربر فقط هویت خود را روی دستگاه تأیید میکند و دستگاه فرآیند رمزنگاری را انجام میدهد.
همچنین Passkey به دامنه مشخصی وابسته است. یعنی Credential ساختهشده برای یک سرویس، در یک سایت جعلی قابل استفاده نیست.
برای آشنایی بیشتر با روشهای محافظت از حسابهای آنلاین و حملات رایج اینترنتی، میتوانید مقاله فیشینگ چیست و چگونه از اطلاعات خود محافظت کنیم؟ را مطالعه کنید.
حملات فیشینگ یکی از روشهای رایج سرقت اطلاعات ورود کاربران هستند. برای آشنایی بیشتر با روشهای محافظت از اطلاعات و امنیت اتصال، میتوانید مقاله امنیت وایفای با MAC Address چگونه انجام میشود؟ را مطالعه کنید.
آیا Passkey امن است؟
اگر بخواهیم دقیق بررسی کنیم که Passkey چیست؟ باید به ساختار امنیتی آن توجه کنیم.
Passkey به دلیل استفاده از رمزنگاری کلید عمومی و خصوصی، بسیاری از مشکلات Password را کاهش میدهد.
مهمترین ویژگیهای امنیتی Passkey عبارتاند از:
کلید خصوصی در اختیار سایت نیست
در Passkey، سرویس فقط Public Key را ذخیره میکند. بنابراین حتی اگر اطلاعات ذخیرهشده سرویس مورد حمله قرار بگیرد، مهاجم به یک رمز قابل استفاده برای ورود دسترسی پیدا نمیکند.
عدم انتقال اطلاعات بیومتریک
اثر انگشت یا Face ID به سایت ارسال نمیشود. این اطلاعات فقط برای باز کردن دسترسی به Credential ذخیرهشده روی دستگاه استفاده میشوند.
کاهش خطر حملات Credential Theft
در روش سنتی، سرقت Password میتواند مستقیماً به دسترسی حساب منجر شود. اما در Passkey، کلید خصوصی خارج از دستگاه کاربر قرار ندارد.
امنیت حسابهای آنلاین فقط به روش ورود محدود نمیشود و محافظت از اطلاعات شخصی نیز اهمیت زیادی دارد. برای آشنایی بیشتر با موضوعات امنیت دیجیتال، میتوانید مقاله چگونه از هک وایفای جلوگیری کنیم؟ را مطالعه کنید.
Passkey کجا ذخیره میشود؟
یکی از سوالات رایج کاربران بعد از اینکه متوجه میشوند Passkey چیست؟ این است که این کلید عبور دقیقاً کجا نگهداری میشود.
محل ذخیره Passkey به نوع Credential و سیستمعامل دستگاه بستگی دارد.
1. Synced Passkey
در این مدل، Passkey از طریق سرویسهای مدیریت Credential بین دستگاههای کاربر همگام میشود.
برای مثال، کاربری که از چند دستگاه مختلف استفاده میکند، میتواند با استفاده از یک Password Manager امن، Passkeyهای خود را در دستگاههای دیگر نیز در دسترس داشته باشد.
2. Device-bound Passkey
در این مدل، Passkey به یک دستگاه یا Authenticator مشخص وابسته است.
این روش کنترل بیشتری روی Credential ایجاد میکند، اما در صورت از دست دادن دستگاه، اهمیت روشهای بازیابی حساب بیشتر میشود.
آیا اثر انگشت یا Face ID به سایت ارسال میشود؟
خیر. این یکی از مهمترین نکاتی است که هنگام بررسی Passkey چیست؟ باید بدانیم.
اطلاعات بیومتریک مانند اثر انگشت یا تصویر چهره روی همان دستگاه پردازش میشوند و به سایت ارسال نمیشوند.
برای مثال، وقتی گوشی از شما اثر انگشت میخواهد، سایت اطلاعات اثر انگشت شما را دریافت نمیکند؛ بلکه فقط نتیجه موفق احراز هویت را دریافت میکند.
بنابراین Passkey همان اثر انگشت یا Face ID نیست؛ بلکه Credential رمزنگاریشدهای است که با کمک این روشها استفاده میشود.
چگونه Passkey بسازیم و استفاده کنیم؟
مراحل ساخت Passkey در سرویسهای مختلف ممکن است کمی متفاوت باشد، اما معمولاً روند کلی به این شکل است:
- وارد حساب کاربری خود شوید.
- بخش Security یا تنظیمات امنیتی را باز کنید.
- گزینه Add Passkey یا Create Passkey را انتخاب کنید.
- هویت خود را با PIN، اثر انگشت یا تشخیص چهره تأیید کنید.
- Passkey روی دستگاه ذخیره میشود.
بعد از ایجاد Passkey، در ورودهای بعدی دیگر نیازی به تایپ Password ندارید و فقط کافی است هویت خود را روی دستگاه تأیید کنید.
Passkey چه محدودیتهایی دارد؟
با وجود مزایای امنیتی، هنگام بررسی اینکه Passkey چیست؟ باید محدودیتهای آن را هم در نظر گرفت. این فناوری هنوز در مسیر جایگزین شدن کامل با Password قرار دارد و در برخی شرایط ممکن است کاربران با چالشهایی روبهرو شوند.
1-پشتیبانی همه سرویسها از Passkey یکسان نیست
یکی از محدودیتهای فعلی این است که همه وبسایتها و اپلیکیشنها هنوز امکان استفاده از Passkey را فعال نکردهاند. بنابراین ممکن است کاربر همچنان برای برخی حسابها مجبور به استفاده از روشهای قدیمی ورود باشد.
2-مدیریت دستگاه اهمیت بیشتری پیدا میکند
اگر Passkey روی یک دستگاه ذخیره شده باشد و کاربر آن دستگاه را از دست بدهد، داشتن روش بازیابی مناسب اهمیت زیادی پیدا میکند.
سرویسهایی که از Passkeyهای همگامشده استفاده میکنند معمولاً فرآیند انتقال به دستگاه جدید را سادهتر میکنند، اما در مدلهای وابسته به دستگاه، بازیابی ممکن است نیاز به مراحل بیشتری داشته باشد.
3-تفاوت بین سرویسهای مدیریت Passkey
نحوه ذخیره و همگامسازی Passkey در سیستمعاملها و سرویسهای مختلف ممکن است متفاوت باشد. برای مثال، تجربه کاربر در Apple، Google یا Microsoft میتواند یکسان نباشد.
ارتباط Passkey و رمزنگاری چیست؟
برای درک بهتر اینکه Passkey چیست؟ باید بدانیم پایه اصلی این فناوری رمزنگاری کلید عمومی و خصوصی است.
در رمزنگاری نامتقارن، دو کلید وجود دارد:
- کلید عمومی که میتواند در اختیار سرویس قرار بگیرد.
- کلید خصوصی که باید محرمانه باقی بماند.
این ساختار باعث میشود نیازی به اشتراکگذاری یک رمز مشترک بین کاربر و سایت وجود نداشته باشد.
در Password، اگر رمز کاربر افشا شود، مهاجم میتواند همان رمز را استفاده کند. اما در Passkey، داشتن Public Key بهتنهایی برای ورود کافی نیست؛ زیرا Private Key همچنان نزد کاربر باقی میماند.
اگر میخواهید بیشتر با مفهوم رمزنگاری و نقش آن در امنیت دادهها آشنا شوید، مقاله رمزنگاری چیست و چگونه اطلاعات را امن نگه میدارد؟ را مطالعه کنید.
ورود با Passkey روی دستگاه دیگر چگونه انجام میشود؟
یکی از سوالات کاربران بعد از اینکه متوجه میشوند Passkey چیست؟ این است که اگر Passkey روی گوشی اصلی باشد، چگونه میتوان با دستگاه دیگری وارد شد؟
در بسیاری از سرویسها، کاربر میتواند از روشهایی مانند QR Code یا ارتباط نزدیک بین دو دستگاه استفاده کند.
برای مثال:
- کاربر در لپتاپ گزینه ورود با Passkey را انتخاب میکند.
- لپتاپ یک QR Code نمایش میدهد.
- گوشی دارای Passkey آن را اسکن میکند.
- کاربر روی گوشی هویت خود را تأیید میکند.
- ورود روی لپتاپ انجام میشود.
در این فرآیند، کلید خصوصی از گوشی خارج نمیشود و فقط تأیید رمزنگاریشده انجام میشود.
آیا Passkey آینده ورود به حسابهای آنلاین است؟
رشد استفاده از Passkey نشان میدهد صنعت فناوری به سمت کاهش وابستگی به Password حرکت میکند. شرکتهای بزرگ فناوری مانند Google، Apple و Microsoft از این استاندارد پشتیبانی میکنند و بسیاری از سرویسها در حال اضافه کردن این قابلیت هستند.
دلیل اصلی این تغییر، مشکلات امنیتی Passwordهای سنتی است. کاربران معمولاً رمزهای ساده انتخاب میکنند، آنها را در چند سرویس تکرار میکنند یا ممکن است در برابر حملات فیشینگ آسیبپذیر باشند.
Passkey تلاش میکند تجربه ورود را همزمان سادهتر و امنتر کند.
یکی از منابع اصلی درباره این فناوری، مستندات رسمی FIDO Alliance است.
“Passkeys are a simpler and more secure alternative to passwords.”
«Passkeyها جایگزینی سادهتر و امنتر برای رمزهای عبور هستند.»
FIDO Alliance یکی از سازمانهای اصلی توسعه استانداردهای احراز هویت بدون رمز عبور است و فناوریهای FIDO2 و WebAuthn نیز در همین اکوسیستم توسعه یافتهاند.
استفاده از اینترنت امن برای سرویسهای احراز هویت دیجیتال
فناوریهایی مانند Passkey، سرویسهای ابری، ابزارهای همکاری آنلاین و سیستمهای امنیتی زمانی بهترین تجربه را ارائه میدهند که اتصال اینترنت پایدار باشد.
کاربرانی که برای استفاده روزمره، کار آنلاین یا سرویسهای دیجیتال به اتصال مطمئن نیاز دارند، میتوانند سرویس اینترنت فیبر نوری ماهان نت را بررسی کنند.
همچنین برای مناطقی که دسترسی به زیرساخت ثابت محدود است، سرویس اینترنت TD-LTE ماهان نت میتواند یک گزینه جایگزین باشد.
ماهان نت؛ همراه دنیای دیجیتال
با افزایش استفاده از سرویسهای آنلاین، امنیت حسابها و کیفیت اتصال اینترنت هر دو اهمیت بیشتری پیدا کردهاند.
ماهان نت با ارائه سرویسهای اینترنتی مختلف برای کاربران خانگی و سازمانی، تلاش میکند زیرساخت ارتباطی مناسب برای استفاده از فناوریهای جدید مانند سرویسهای ابری، ابزارهای امنیتی و پلتفرمهای آنلاین فراهم کند.
جمعبندی
Passkey چیست؟ پاسخ کوتاه این است: یک روش مدرن برای ورود بدون رمز عبور که با استفاده از رمزنگاری، جایگزینی امنتر برای Passwordهای سنتی ارائه میدهد.
این فناوری با حذف نیاز به حفظ و وارد کردن رمز عبور، خطر حملات فیشینگ را کاهش میدهد و تجربه ورود را سادهتر میکند. با افزایش پشتیبانی سرویسهای مختلف، Passkey میتواند به یکی از روشهای اصلی احراز هویت دیجیتال تبدیل شود.
سوالات متداول
1. Passkey چیست؟
Passkey یک روش احراز هویت بدون رمز عبور است که با استفاده از رمزنگاری کلید عمومی و خصوصی، ورود به حسابهای آنلاین را امکانپذیر میکند.
2. آیا Passkey جایگزین Password میشود؟
در سرویسهایی که از Passkey پشتیبانی میکنند، میتواند جایگزین رمز عبور شود؛ اما هنوز همه سرویسها این قابلیت را ارائه نمیدهند.
3. آیا اطلاعات اثر انگشت برای سایت ارسال میشود؟
خیر. اطلاعات بیومتریک روی دستگاه کاربر پردازش میشود و سایت فقط نتیجه موفق احراز هویت را دریافت میکند.
4. آیا Passkey امنتر از رمز عبور است؟
Passkey به دلیل حذف رمز قابل تایپ و استفاده از رمزنگاری کلید عمومی، در برابر بسیاری از حملات فیشینگ مقاومتر است.
5. اگر گوشی خود را گم کنم Passkey چه میشود؟
بسته به نوع Passkey و روش ذخیرهسازی آن متفاوت است. Passkeyهای همگامشده معمولاً بازیابی سادهتری دارند.


نظر شما در مورد این مطلب چیه؟